Kan en lokal AI-agent hjælpe med at analysere og dokumentere et Wi-Fi-netværk? I denne første del af serien bygger vi fundamentet med Cisco Catalyst 9800, Python, OpenMono og en lokal LLM. Målet er et automatiseret Wi-Fi-sundhedstjek baseret på strukturerede data og best practices.
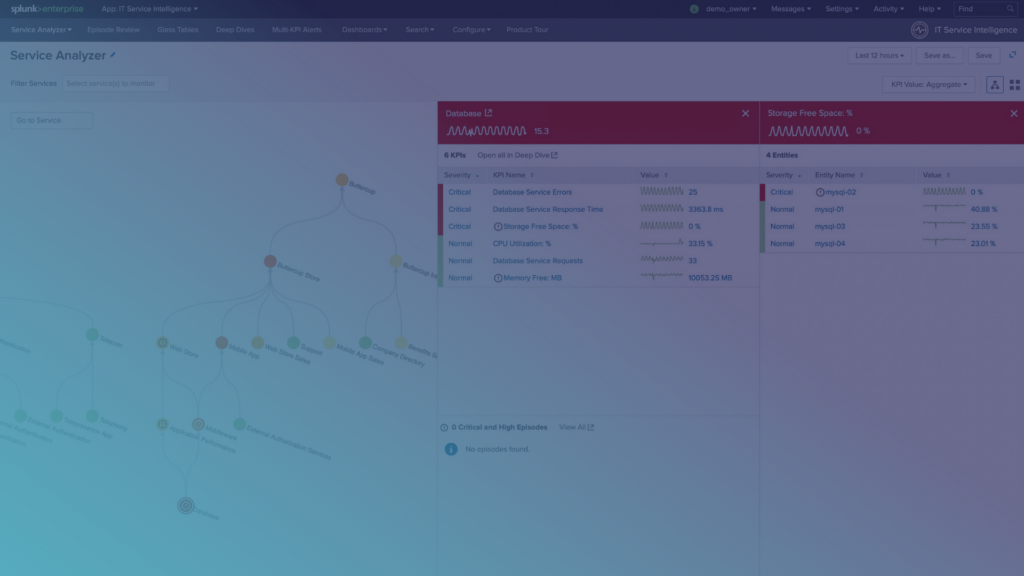
Når velkendte mønstre pludselig ændrer sig, kan det være tegn på en sikkerhedstrussel. I dette indlæg ser vi nærmere på, hvordan virksomheder kan opdage unormal adfærd, reagere hurtigere på risici og styrke deres cybersikkerhed i en verden, hvor det normale ikke altid er normalt.
Hvis én server i datacenteret bliver kompromitteret, skal en angriber så have fri adgang til resten af infrastrukturen? Med zero trust segmentering kan virksomheder begrænse angrebsfladen, reducere risikoen for lateral bevægelse og skabe en sikkerhedsarkitektur med den rette balance mellem beskyttelse og drift.
Når applikationen er langsom, giver ThousandEyes svar på hvorfor.
Wingmen hjælper jer med at omsætte data til handling og skabe værdi fra dag ét.
Cybersikkerhed handler ikke kun om egne systemer. Effektiv leverandørstyring hjælper virksomheder med at reducere tredjepartsrisici, styrke compliance og beskytte forretningen mod angreb gennem leverandørkæden.
Hybrid Mesh Firewall giver virksomheder et praktisk fundament for robust og AI-klar sikkerhed. Med central policy-styring på tværs af hybrid infrastruktur opnår I bedre kontrol, governance og skalerbarhed.
De farligste cyberangreb larmer ikke – de ligner helt almindelig aktivitet. Derfor kæmper mange sikkerhedsteams med at skelne reelle trusler fra støj. I denne artikel ser vi på, hvorfor risk-based alerting er blevet afgørende for at opdage moderne angreb hurtigere og mere præcist.
OT-miljøer er ikke længere isolerede, selv om mange stadig tænker sådan. Forbindelser til IT, cloud og leverandører har ændret trusselsbilledet markant. Derfor kræver moderne OT-sikkerhed en pragmatisk tilgang med fokus på synlighed, segmentering og kontrolleret adgang – uden at gå på kompromis med driften.
IT-sikkerhed er blevet et forretningskritisk ansvar. Managed services giver virksomheder den nødvendige ekspertise, overvågning og compliance til at håndtere et stadigt mere komplekst trusselsbillede.
I Danmark hviler den offentlige digitalisering på en høj grad af tillid. Med NIS2-direktivet som ramme og loven som dansk virkelighed står arbejdet med NIS2 i kommunerne nu over for nye krav til cybersikkerhed, hændelsesrapportering og ledelsesansvar.